Rigare ADS とは?
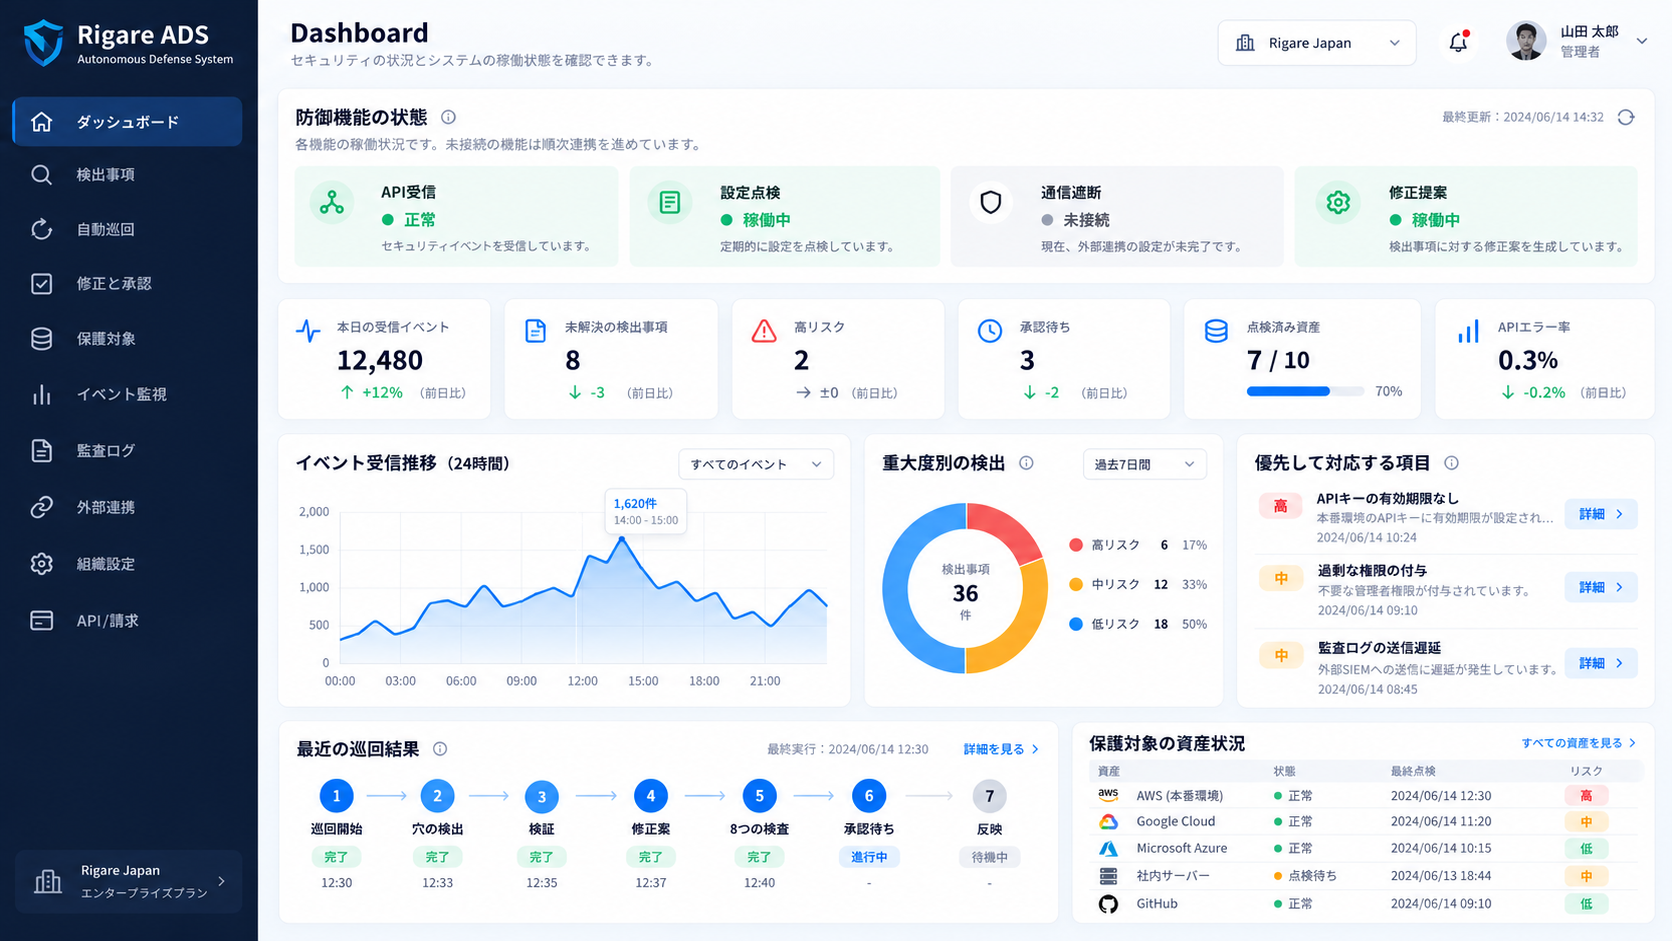
攻撃が来るのを待つ製品ではありません。自分からシステムの内部を巡回し、 設定の緩みや古い部品といった穴を見つけ、それを塞ぐコードを書いて、 検査を通し、デプロイの直前の状態まで用意します。
既定では、出すことはしません。 最後に本番へ反映するかどうかは、人が決めます。 ADS は「ここに穴があり、こう塞げます。許可しますか」という形まで持っていく役です。 自動で出すところまで任せることもできますが、それはお客様が範囲を決めて許したときだけです。
本番に変更を加える権限を、ADS のどの部品も持っていません。
WHY
侵入の多くは、外から見えていた穴から入られています
「うちは狙われない」という前提が、いちばん高くつきます。公的な統計が示しているのは、一度やられたときの金額の大きさと、入口の多くが外から確認できる状態だったという事実です。
5.5億円
情報漏えい 1 件あたりの平均損害
日本の平均 365 万ドル。日本 IBM の円換算 (2025 年版)
226件
1 年間に警察へ報告された被害
2025 年のランサムウェア被害。過去 2 番目の多さ
66%
入口が VPN 機器だった割合
経路が判明した 92 件のうち 61 件。次点は遠隔操作の口
217日
特定から収束までにかかる日数
日本の平均。半年以上、気づかれないまま進む
復旧にかかった費用が 1,000 万円以上 だった組織が、5 割を超えています。 止まっている間の売上は、この額に入っていません。
では、どこを見ていれば気づけたのか
入口の最多は VPN 機器でした。これは外から存在も版も分かる面です。 古い版のまま置かれている、設定が緩んでいる — どれも、見続けてさえいれば気づける種類の穴でした。難しいのは、人手では見続けられないことです。 月に一度の点検では、残りの 29 日が空きます。
古い TLS・期限切れの証明書
10 分ごとの巡回で版と期限を実測し、更新の形を用意する
公開してはいけないファイルが見える
外から見えている状態を確かめ、閉じ方を示す
設定の緩み(平文の経路・防御ヘッダの欠落)
許した範囲に限って、自動で塞ぐ
気づくまでに半年かかる
巡回の間隔は 10 分。見つけた時点で、消せない記録に残す
出典: 警察庁「令和 7 年におけるサイバー空間をめぐる脅威の情勢等について」(2025 年の集計。 被害 226 件、経路が判明した 92 件のうち VPN 機器が 61 件、復旧費用 1,000 万円以上が 5 割超) / 日本 IBM「Cost of a Data Breach Report 2025」(日本の 1 件あたり平均 365 万ドル = 同社発表の円換算で約 5 億 5,000 万円、 特定から収束までの平均 217 日)。
すべての侵入を防げる、とは申しません。 Rigare ADS が見ているのは「外から見える面」です。 内部の人による持ち出し、取引先を経由した侵入、まだ世に知られていない弱点は、この面の外にあります。 そこは権限の設計・教育・監視と組み合わせてください。当社が担うのは、外から見える穴を、人が見ていない時間も含めて塞ぎ続ける役です。
HOW IT WORKS
穴が塞がるまでの 7 段
1 周は自動で進みます。止まるのは 6 段目だけで、そこから先は人の判断を待ちます。 許可をいただいた組織では、前提が揃ったときだけこの段も自動で越えます。
- 01
システムの内部を巡回する
入口・WAF・認証基盤・アプリの記録・機密データの出入り・資産台帳を、常時見て回ります。攻撃が来るのを待ちません。
- 02
穴を見つける
今まさに晒されている弱点と、設定の緩みを切り分けます。「古い部品がある」ではなく「その穴に外から手が届くか」まで判定します。
- 03
本当に穴かを確かめる
1 つの情報源を複数の証拠に水増ししていないか、記録が改ざんされていないかを検証します。ここで落ちれば先へ進みません。
- 04
塞ぐコードを書く
見つけた穴を塞ぐ修正を作ります。影響の範囲と、戻し方もあわせて用意します。
- 05
8 つの検査を通す
書いた修正が、契約の範囲内か・触ってよい対象か・巻き添えは許せるか・元に戻せるかを順に確かめます。1 つでも落ちれば破棄します。
- 06
デプロイの直前で止まる(既定)ここで止まる
出す準備はすべて整った状態で停止します。誰が・いつ・何を・なぜ出すのかを添えて、承認を待ちます。許可をいただいた組織では、CI が緑・戻し手順あり・責任者の同意ありの 3 つが揃ったときだけ、この段を自動で越えます。
- 07
承認を受けて出し、結果を確かめる
人が許可したときだけ反映します。反映後、その穴が本当に塞がったかを測り直します。塞がっていなければ戻します。
ひとつの頭で見ていません
巡回も、判断も、修正も、役割を細かく分けた多数の担い手が分担しています。 常時それだけの AI を動かしているという意味ではなく、責任と権限を細かく割ってあるという意味です。 ひとつが誤っても、その役が持つ権限の範囲より先へは広がりません。
集める
システムのあちこちから、起きたことを集め続けます。
気づく
集めたものの中から、ふだんと違う動きを拾い上げます。
確かめる
本当にそうなのか、根拠が足りているかを検証します。
塞ぐ案を書く
穴に対して、どう直すかを具体的な形にします。
止める
出してよいかを検査し、落ちたものは先へ進ませません。
残す
何をして何をしなかったかを、あとから検証できる形で記録します。
どの層が何をどこまで見ているかは、公開していません。見ている範囲を公開することは、見ていない範囲を公開することと同じだからです。 導入のご検討にあたって必要な範囲は、秘密保持のうえで個別にご説明します。
PRIVILEGE WALL
本番を変えられる部品が、ひとつもありません
「AI が暴走したら」という心配は、運用の注意ではなく権限の配り方で潰します。 下の表は実装そのものです。「本番を変える」の列は、全部 — です。
| 部品 | 見る | 案件を立てる | AI が提案する | 軽い防御を打つ | 本番を変える | 記録に署名する |
|---|---|---|---|---|---|---|
| 巡回役 | ○ | — | — | — | — | — |
| 検知役 | ○ | ○ | — | — | — | — |
| AI 分析役 | ○ | — | ○ | — | — | — |
| 判定役 | ○ | — | — | — | — | — |
| 実行役 | — | — | — | ○ | — | — |
| 修正案を書く役 | ○ | — | ○ | — | — | — |
| 記録の署名役 | — | — | — | — | — | ○ |
修正案を書く部品(AI を使う 2 つ)も、持っているのは「提案する」までです。
CONCEPT
攻撃の総量を縛り、
攻撃が届かない構造をつくる。
AI は攻撃の主因ではなく増幅器です。
試行の総量が増えるため、1 回の判定を強くするより
試行の総量を縛る方が効果的です。
そして、与えていない情報は悪用されません。
- 攻撃の試行総量を制限不正な試行を入口で制御
- 決定的な検査でブロックAI を通さない実行判断
- 情報を最小限に保護与えていない情報は悪用されない
Rigare ADS の仕組み
AI が生成した分析結果をもとに、決定的な検査で止めるかどうかを判断します。 AI は判断材料を作るだけで、実行の可否は AI を通しません。
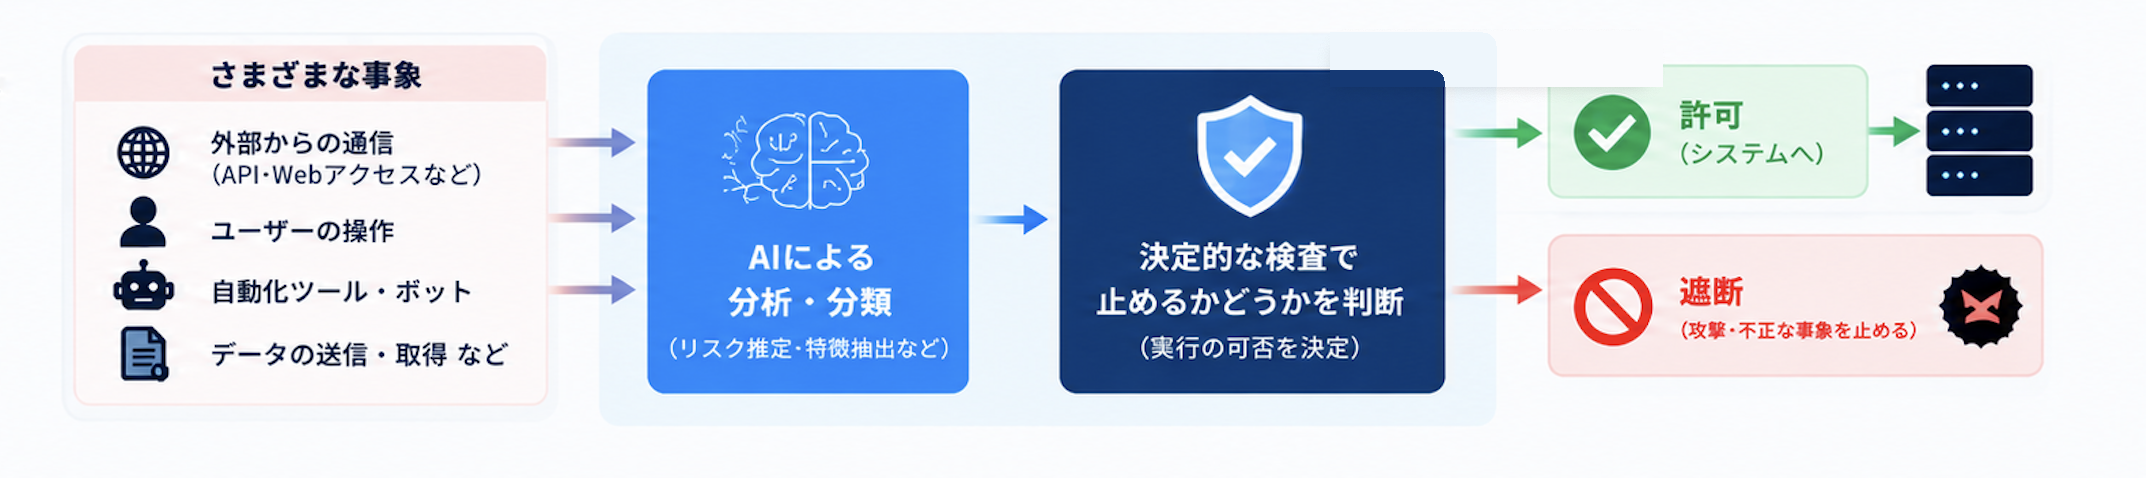
実行する前に、8 つの検査を通します
何かを止める・変えるという判断は、必ずこの 8 つを順に通ります。1 つでも落ちれば実行しません。それぞれで何を落としているかの具体は、秘密保持のうえで個別にご説明します。
- 01名乗りが本物か
- 02契約の範囲内か
- 03根拠が揃っているか
- 04触ってよい対象か
- 05巻き添えの範囲は許せるか
- 06元に戻せる用意があるか
- 07承認は足りているか
- 08直前にもう一度確かめる
Rigare ADS の特長
01
待たずに、自分から見に行く
攻撃が届いてから動くのではありません。入口・認証基盤・資産台帳まで 6 つの経路を常時巡回し、まだ誰にも突かれていない穴を先に見つけます。
02
見つけるだけで終わらせない
「脆弱性が 142 件あります」で終わる報告書は作りません。外から手が届く穴だけに絞り、それを塞ぐコードまで書いて、出せる形にして持ってきます。
03
出す境界を、あなたが引く
既定では本番の直前で止まります。自動で出すかどうかは組織ごとの設定で、許していなければ動きません。許した場合も、CI が緑であること・戻す手順があること・責任者が同意していることを実測し、1 つでも欠ければ出しません。
04
出した後も、塞がったかを測る
反映して終わりにしません。その穴が本当に塞がったかを測り直し、塞がっていなければ戻します。戻し方は修正を書いた時点で用意してあります。
段階を踏んでしか上がらない
- 01observeデータ取得・検知・監査のみ
- 02recommend提案・承認依頼・影響シミュレーション
- 03enforceOpt-in した低リスク操作のみ
元に戻せない操作は、自動で実行しません
ADS が取りうる対処は 8 つです。そのうち 元に戻せないものが 3 つあります。 元に戻せない操作は、どれだけ確信があっても自動では行いません。人が承認するか、そもそも実行しません。この 3 つは、許可をいただいた組織でも自動にはなりません。「様子を見る期間」の列は、まだ運用を任せていただく前の既定値です。
| ADS が取りうる対処 | 様子を見る期間 | 運用を任せた後 | 自動で解除 | 元に戻せるか |
|---|---|---|---|---|
| 通信を検知だけする止めずに記録する。既存の WAF に検知の指示を出す | 人が承認してから | 人が承認してから | 10 分後 | 戻せる |
| 対象を絞って流量を絞る特定の経路・特定の送信元だけ速度を落とす | 人が承認してから | 自動で実行 | 10 分後 | 戻せる |
| zone.setting_harden | 人が承認してから | 自動で実行 | — | 戻せる |
| 追加の本人確認を求める認証基盤に、もう一段の確認を要求する | 人が承認してから | 自動で実行 | 10 分後 | 戻せる |
| ログイン中の利用者を切る発行済みの資格を取り消す。切った人は入り直しが必要 | 人が承認してから | 人が承認してから | — | 戻せない |
| 区画をまとめて遮断する広い範囲の通信を止める。正規の利用者も巻き込む | 実行しない | 実行しない | — | 戻せない |
| データベースの権限を変える誰が何を読めるかを変更する | 実行しない | 実行しない | — | 戻せない |
| 修正案を提出するソースコードの直し方を提案する。反映はしない | 人が承認してから | 自動で実行 | — | 戻せる |
| 本番環境へ反映する書いた修正を実際の環境に出す | 人が承認してから | 自動で実行 | — | 戻せる |
「自動で解除」は、対処をかけたまま忘れないための時限です。時間が来れば自動で元の状態に戻ります。
こんな課題を解決します
穴は分かっているが、手が回らない
検査の結果は出ている。直す人がいない。報告書だけが積み上がっている
直せるのは、人が気づいた分だけ
巡回が人手頼みだと、見ている範囲の外は永久に見えないままになる
AI に任せるのが怖い
勝手に本番を触られたら戻せない。結局すべて人が確認することになり、速くならない
実際に動かして測った値です
カタログの目標値ではありません。Rigare ADS を実機で動かして記録した数字です。
8段
実行する前に通す検査
1 つでも落ちれば実行しない
0件
勝手に実行した「戻せない操作」
対処 8 つのうち 3 つが戻せない。その 3 つは 1 度も自動実行していない
0.109ms
1 件を判断するのにかかる時間
1 台で 2,000 件を流した実測。1 秒あたり約 9,160 件
363行
鎖でつないだ記録
1 行でも書き換えると鎖が切れる。切れ 0 件
いずれも実行して得た値です(2026-10-15 実測)。顧客導入の実績値ではありません。まだ導入前です。 単体試験は 126 件すべて通過し、失敗は 0 件でした。 構造の検査は、守りを機械的に壊すと 28 件すべてが落ちることも確認しています。
PRICING
料金
守る資産の数で決まります。巡回した回数でも、見つけた穴の数でもありません。 穴が多いほど高くなる作りにすると、穴を見つけないほど得になってしまうためです。
この金額の根拠
何に対して払うのか
イベント 1 件ごとの処理ではありません。守る資産を預かり、止める判断の責任を引き受けることへの対価です。 判断の基準・止めた理由・止めなかった理由が、あとから第三者に説明できる形で残ります。
なぜ資産の数で決まるのか
イベント数で課金すると、お客様は監視対象を減らすほど安くなります。守りの製品でそれは本末転倒です。 資産の数なら、台帳を正しく保つことが双方の利益になります。
払いすぎにならない作り
観測だけの期間は月額の 30%から始まります。満額になるのは、実際に遮断を任せていただいてからです。 最初の 2 週間は無償で、対象資産と通信経路の確認だけを行います。
合わないときは断ります
資産台帳が未整備の場合、誤りが多く遮断に進めない場合は、契約をお受けしません。 価値が出ないまま課金が続く形を作らないためです。
枠を超えたとき
| 資産 1 件の追加 | 8,000 円 / 月 |
|---|---|
| 事案説明の超過 | 1 件 300 円 |
| 事案説明の追加枠 | 100 件 20,000 円 |
| 証跡の保持延長 | 12 か月ごと + 10% |
段階導入と請求
| 1 確認 | 対象資産の同意・通信経路 | 無償 (2 週間まで) |
|---|---|---|
| 2 読み取り導入 | Collector 展開・伏せ字の確認 | 月額の 30% |
| 3 影の判定 | 通知だけ。誤りを計測する | 月額の 60% |
| 4 限定遮断 | 1 つの操作から始める | 月額の 100% |
| 5 本番運用 | 稼働目標の監視・定期の見直し | 月額の 100% |
観測だけの期間に満額は請求しません。
表示は税別の月額です。金額と数量は当社の価格設計書からの転記で、PoC での検証前の提示価格です。 Cloudflare を導入されていない場合、通信経路上での遮断はお約束できません。先にご相談ください。
よくあるご質問
- 導入したら、すぐに通信を止め始めますか。
- いいえ。初期導入は observe から始まり、取得・検知・監査しか行いません。enforce への昇格は、誤検知率・復旧試験・顧客承認・対象資産・自動停止能力の 5 条件をすべて満たしたときだけです。
- AI が勝手に本番を変更することはありますか。
- 既定ではありません。本番への反映は初期設定で止まっており、組織ごとに明示的に許可しない限り動きません。許可した場合も、AI の判断だけでは出ません。CI が緑か・戻せるか・責任者が同意しているかを機械が実測し、1 つでも欠けていれば出しません。広域遮断と権限変更は、許可の有無にかかわらずどの段階でも拒否です。
- 止めた理由は、どう残りますか。
- どの段で止めたか (G0〜G7) と、何が欠けていたかが記録に残ります。記録は連鎖しており、1 行でも書き換えると何行目で破れたかが出ます。
- 既存の構成を大きく変える必要がありますか。
- 社内 PoC の場合、差し込みは要求の入口に 10 行です。本体は既に動く状態にあります。
- 完全に防げますか。
- 防げません。どんな構成でも通り抜けは残ります。目指しているのは、止まる場所が決まっていること・破れたときに分かること・破れた範囲が限られていることです。実測した通過率は、導入のご検討にあたって個別にお出しします。
- 導入実績はありますか。
- ありません。まだ導入前です。お出しできるのは、動かして出た数字と、設計の根拠だけです。
最短 1 分
資料のご請求
入力した内容はどこにも送信・保存されません。 お使いのメールソフトが、下書きの状態で開きます。